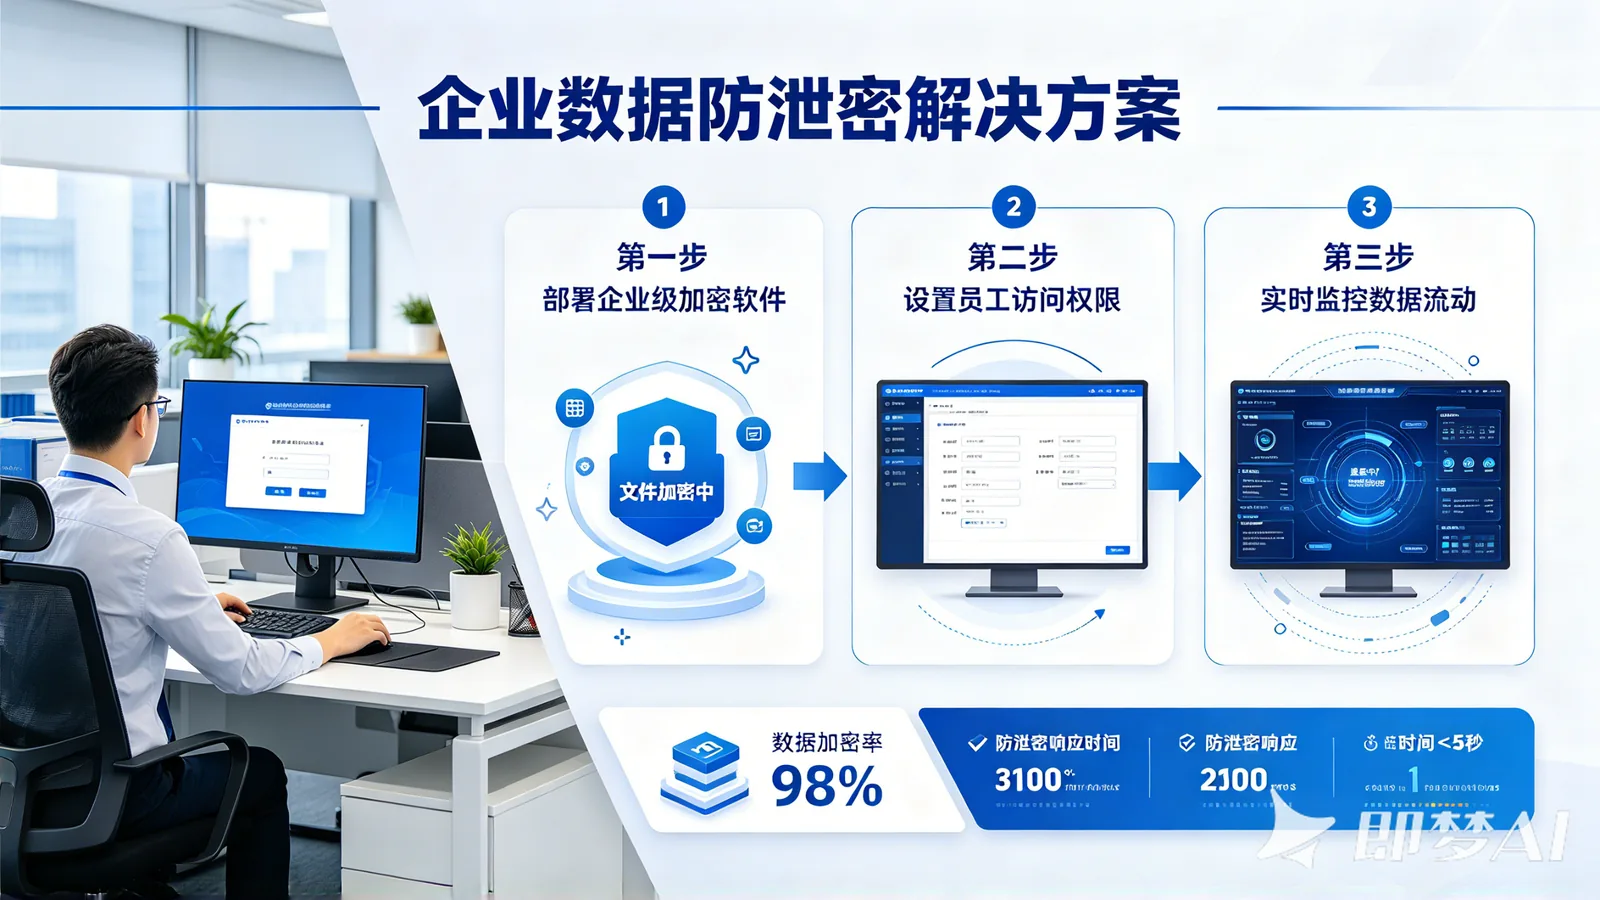
研发企业如何挑选源代码加密软件?本文对比禾苗云盾、Cryptomator、VeraCrypt、NordLocker,从加密强度、团队协作、易用性等维度提供挑选方法,助你找到适合的防泄密方案。
研发企业为何需要源代码加密软件
对研发企业来说,源代码就是多年投入换来的核心资产。一套成熟产品的底层逻辑、算法实现和业务架构,往往浓缩在几十万甚至上百万行代码里。
一旦泄露,竞争对手可能用很短时间复制出相似功能,企业损失的不仅是研发成本,还有市场先机。
现实中,泄密途径常常藏在日常细节里。员工误把代码库上传到公共平台,离职前批量拷贝,或者外部人员通过漏洞窃取,都可能让防线失守。
内部人员的疏忽或恶意行为,是不少企业遭遇泄密的直接原因。权限管理不到位时,代码被谁看过、拷过,往往难以追溯。
源代码加密软件的价值就在这里。它让代码在存储和传输时保持加密状态,未授权的人即使拿到文件也难以读取。
像禾苗云盾这类面向研发场景的方案,会结合权限控制和操作记录,帮团队把访问边界划清楚。Cryptomator、VeraCrypt、NordLocker 等工具也提供了不同思路的加密保护。
选对工具,相当于给核心资产加了一道可靠的锁。
挑选防泄密软件的关键评估维度
挑选防泄密软件,加密强度是首要考量。AES-256、ChaCha20等成熟算法值得关注,像VeraCrypt就提供了多种加密方案,适合对安全有较高要求的研发团队。
团队协作不能只靠单机加密。禾苗云盾这类工具支持细粒度权限分配,能按项目、角色设定访问范围,避免代码在流转中失控。
易用性直接影响落地效果。Cryptomator采用透明加密,开发者几乎无感知;NordLocker界面简洁,适合非技术成员快速上手。与Git、IDE的集成度越高,越不容易被团队抵触。
成本要算总账,包括授权费、部署和维护投入。小团队可先从VeraCrypt这类开源方案起步,规模扩大后再评估禾苗云盾的可扩展性,避免一次性投入过重。
综合来看,没有万能方案。根据团队规模、开发习惯和预算,在加密强度、协作管理、易用性和成本之间找到平衡点,才是务实的挑选思路。
主流源代码加密软件对比:禾苗云盾、Cryptomator、VeraCrypt、NordLocker
研发企业在挑选源代码加密软件时,常会接触到几类不同定位的产品。
禾苗云盾偏向服务研发团队,主打透明加密与权限管控。代码在授权环境内可正常编辑,脱离环境则无法打开,适合需要分角色管理代码访问的场景。
Cryptomator走开源路线,设计思路是为云盘文件做透明加密。它把加密后的文件同步到云端,本地使用时自动解密,比较适合习惯用公有云存储的开发者。
VeraCrypt同样是开源工具,专注磁盘与分区加密,加密强度受到认可。但它更偏单机存储保护,多人协作和权限划分方面支持有限。
NordLocker在易用性上表现突出,界面友好、上手快,适合个人开发者或小团队做基础的文件加密。
整体来看,选型要先明确使用场景:需要团队协作与权限体系,可关注禾苗云盾这类研发防泄密方案;侧重云盘加密可选Cryptomator;单机磁盘加密看VeraCrypt;追求简单易用则NordLocker更合适。
根据企业需求选择合适方案
选型没有通用答案,关键看团队规模和实际场景。大型研发团队人员多、代码库分散,建议优先评估禾苗云盾这类企业级方案,统一策略、集中管理,落地更顺畅。
中小团队预算和运维精力有限,可先评估NordLocker或Cryptomator。前者上手门槛低,后者开源透明,适合先跑通流程再逐步扩展。
若涉及核心算法或高敏感资料,可在日常方案之外,结合VeraCrypt对本地磁盘做加密,形成多层防护,降低单点失守的风险。
成本不只看授权费,还要算部署、培训与后续维护。同时留意数据存储的合规要求,确认加密方式与所在行业的规范相匹配。
建议先梳理自身需求清单,再对照试用。适合别人的方案未必适合你,能贴合团队工作流、长期稳定运行的,才是合适的选择。
常见问题
问:加密软件会不会侵犯员工隐私?
答:合规方案不会。它记录的是文件的加密、外发、打印等操作行为,用于事后追溯;不涉及与工作无关的个人内容。
问:加密软件断网了还能用吗?
答:能。客户端策略缓存在本地,断网期间照常加解密,不影响正常工作;恢复联网后自动补传操作日志。
问:试用加密软件要注意什么?
答:挑一个真实部门试用。用真实文件跑一遍日常流程,重点看兼容性和员工反馈,别只让厂商演示一遍就做决定。
问:免费加密软件能用吗?
答:个人临时用可以,企业场景不建议。免费方案通常缺少集中管理、外发审批、日志审计这些企业必需能力,出了问题也无从追溯。
问:加密软件排行榜可信吗?
答:参考可以,别当依据。榜单多为商业推广,评价标准不透明;更靠谱的做法是拿自己的文件去试用,看能不能跑通日常流程。